Analyse des postes compromis par infostealer
Chaque fuite d'infostealer rattachée au poste qui l'a produite : chronologie, sessions actives et domaines touchés, dans le cockpit, la liste et par API.
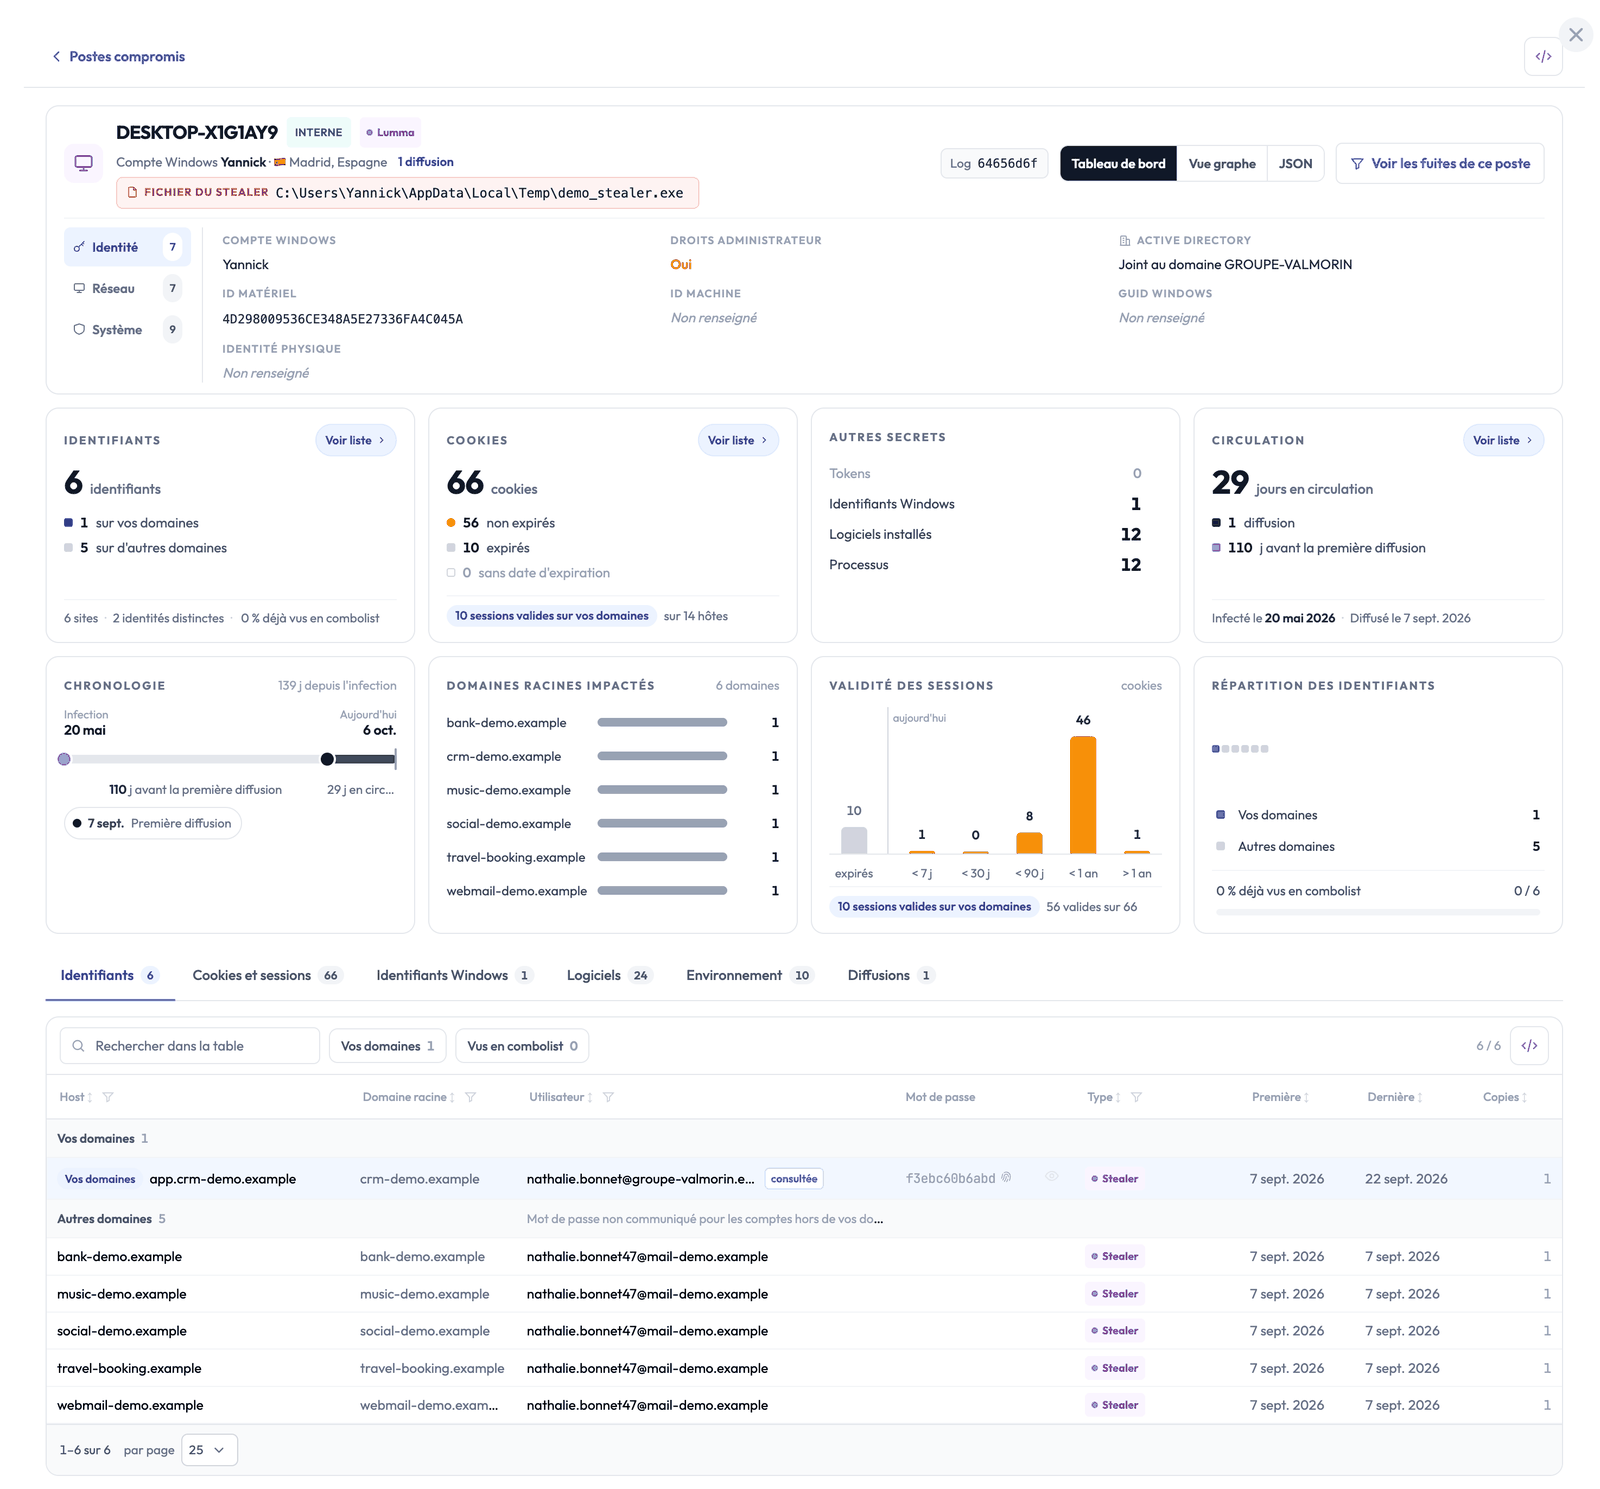
Un identifiant volé par un infostealer n’arrive jamais seul. Le poste infecté a souvent laissé fuir des dizaines d’autres comptes, des cookies de session encore valides et la trace de tout ce qui y était installé. Stealed vous montrait jusqu’ici ces identifiants un par un. L’analyse des postes compromis par infostealer les rattache au poste qui les a produits.
Dans votre cockpit
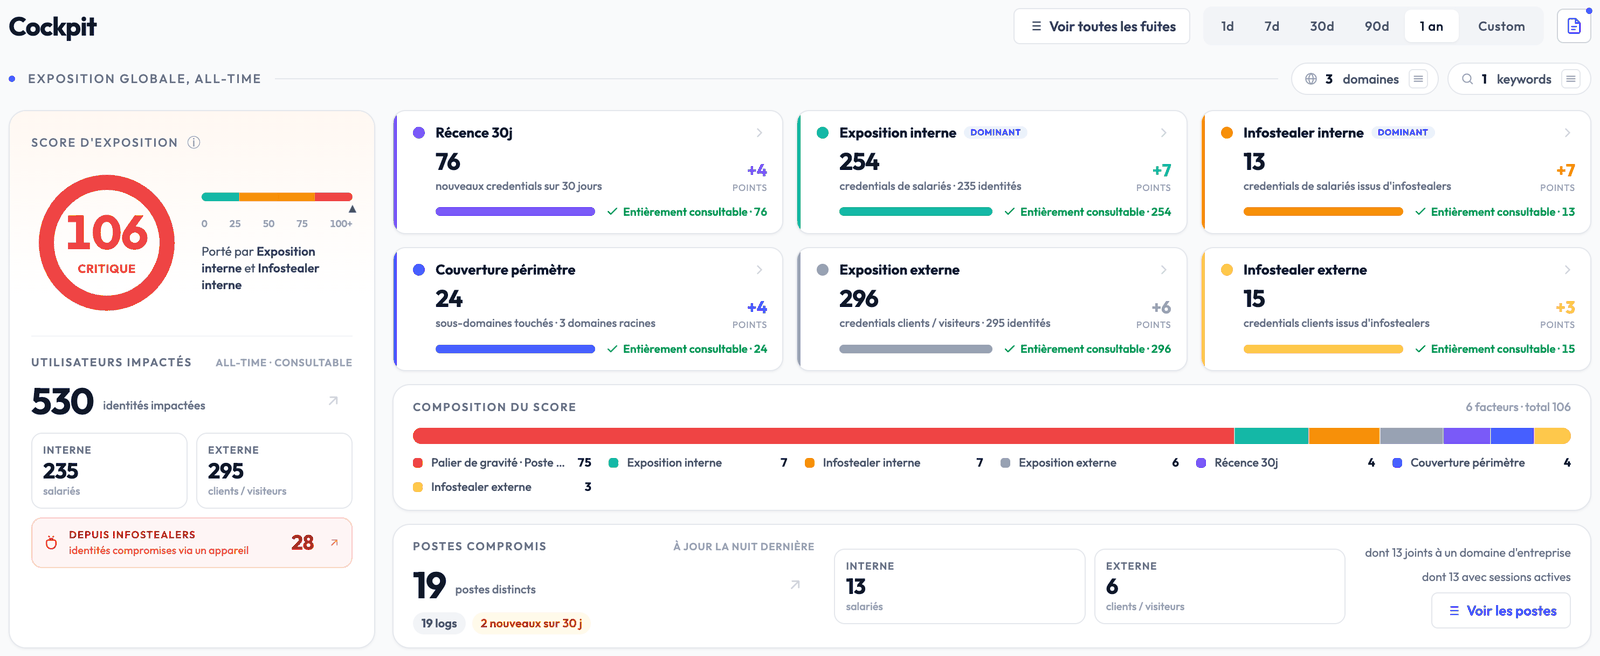
Un nouvel indicateur compte les postes compromis distincts liés à vos domaines : ceux de vos salariés et ceux de vos clients ou visiteurs, les nouveaux sur 30 jours, ceux joints à un domaine d’entreprise et ceux dont une session est encore active. Les copies d’un même log, revendu ou recollecté, sont regroupées : un poste n’est compté qu’une fois.
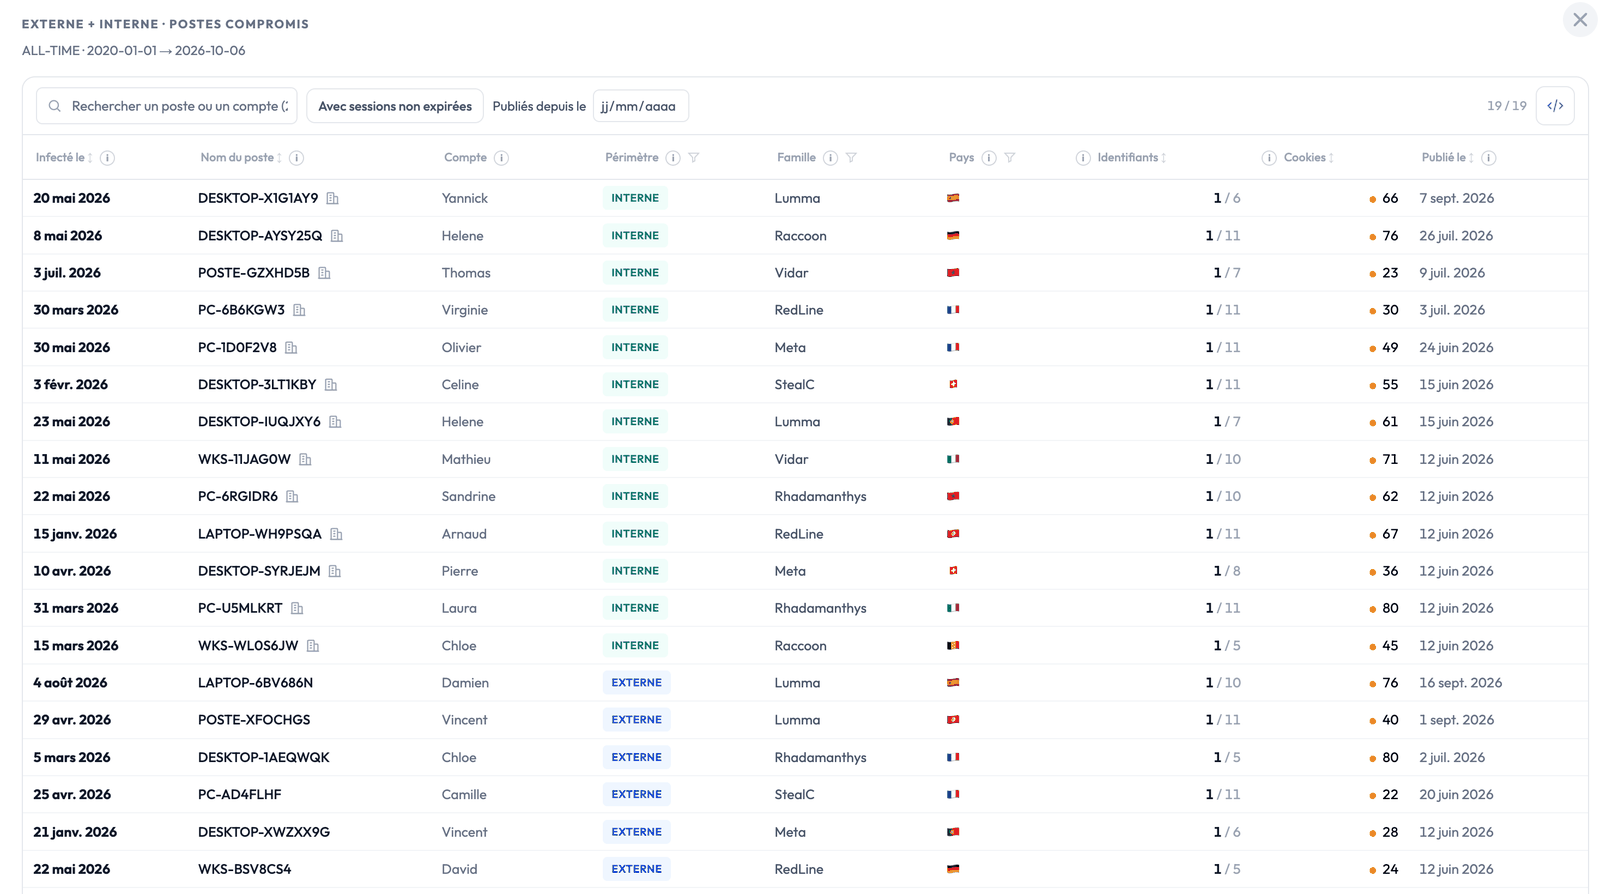
La liste des postes
Tous vos postes compromis sur une page, internes d’abord, triables par date d’infection ou de publication, filtrables par périmètre, famille d’infostealer, pays, date de publication et sessions non expirées. Une ligne ouvre la fiche du poste.
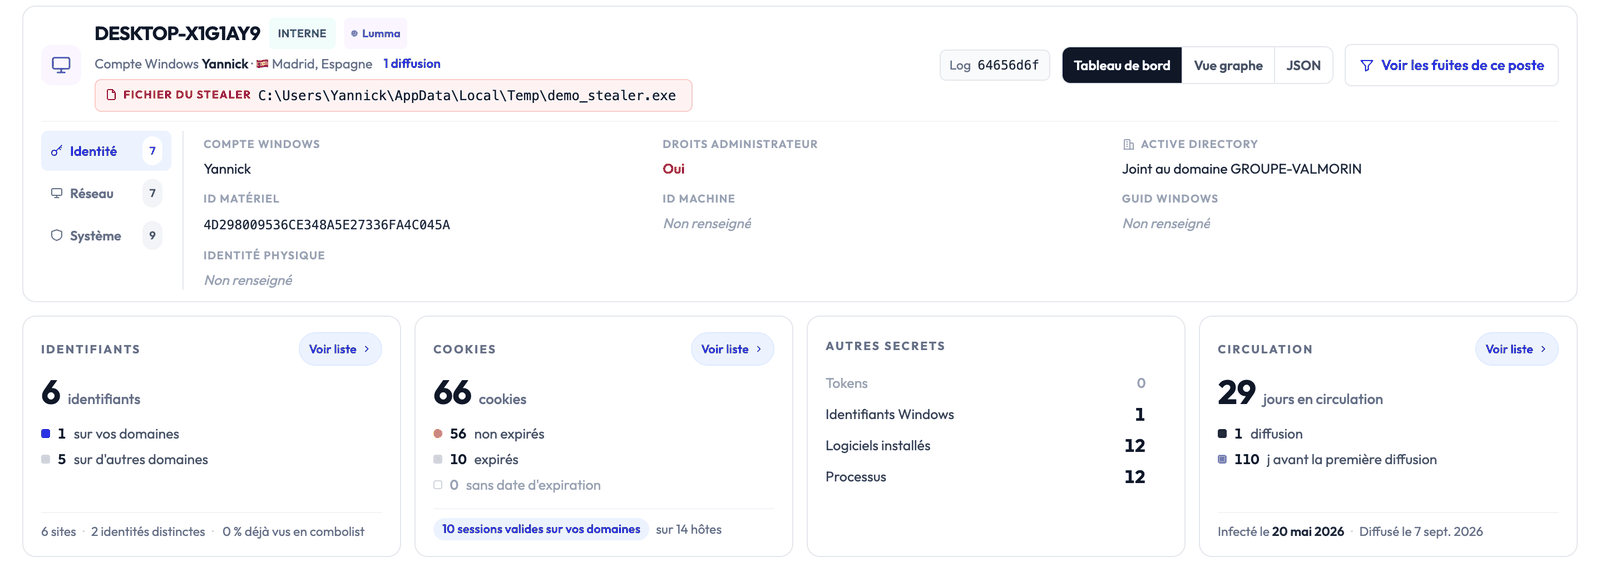
La fiche d’un poste
Chaque poste a sa fiche : son identité (compte Windows, droits administrateur, domaine Active Directory, identifiants matériels), puis tout ce que son log contient, rubrique par rubrique.
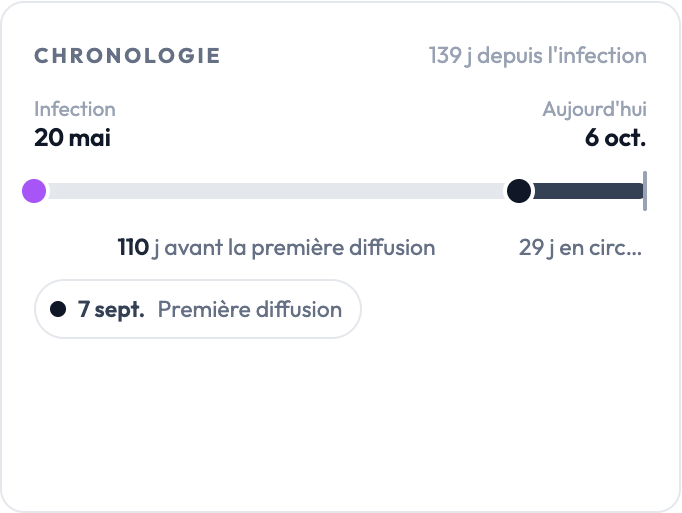
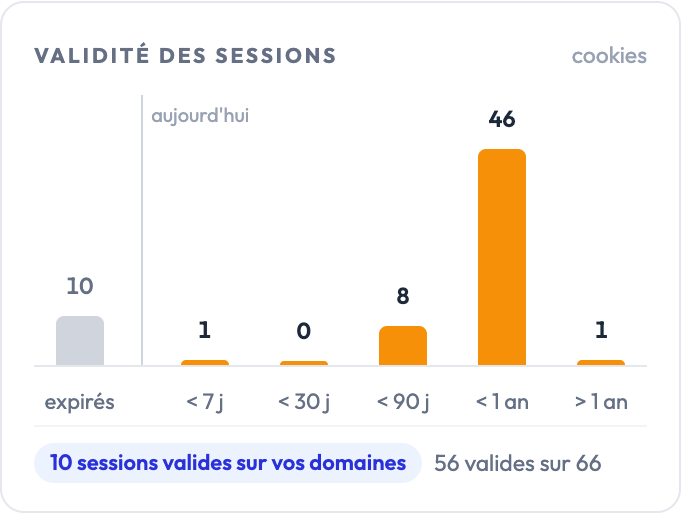
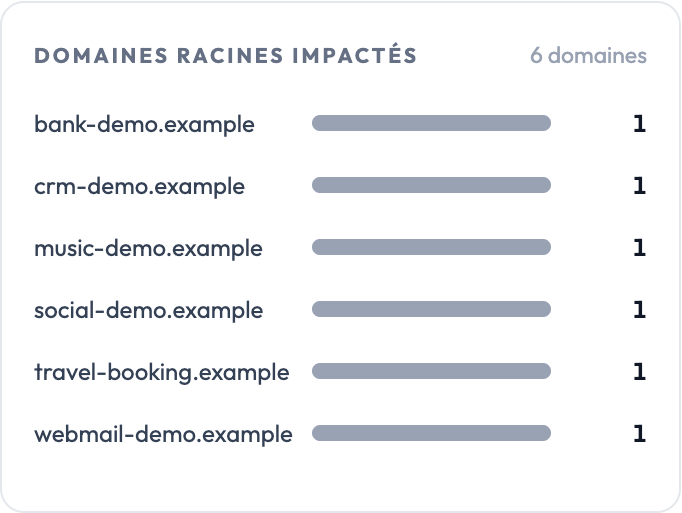
Tout le contenu du log
Sous la fiche, chaque rubrique du log a sa table : identifiants, cookies et sessions, identifiants Windows, logiciels installés, environnement du poste et diffusions. Mots de passe et valeurs de cookies restent masqués, et pour les comptes hors de vos domaines le mot de passe n’est jamais communiqué.
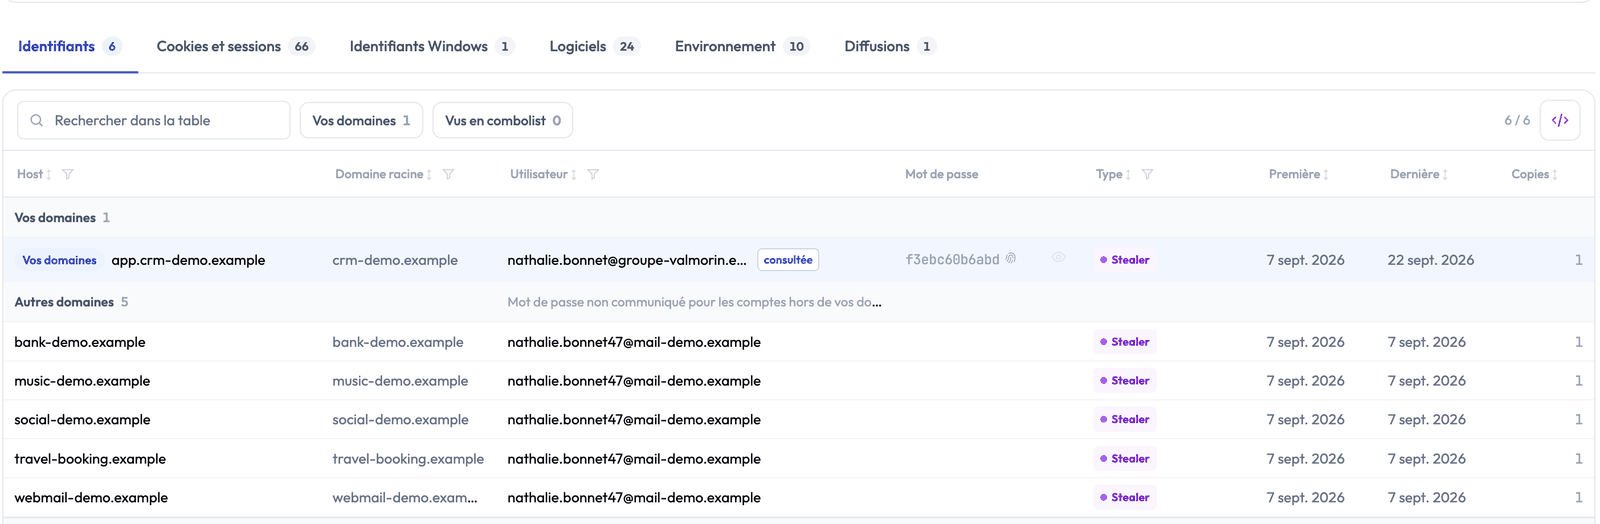
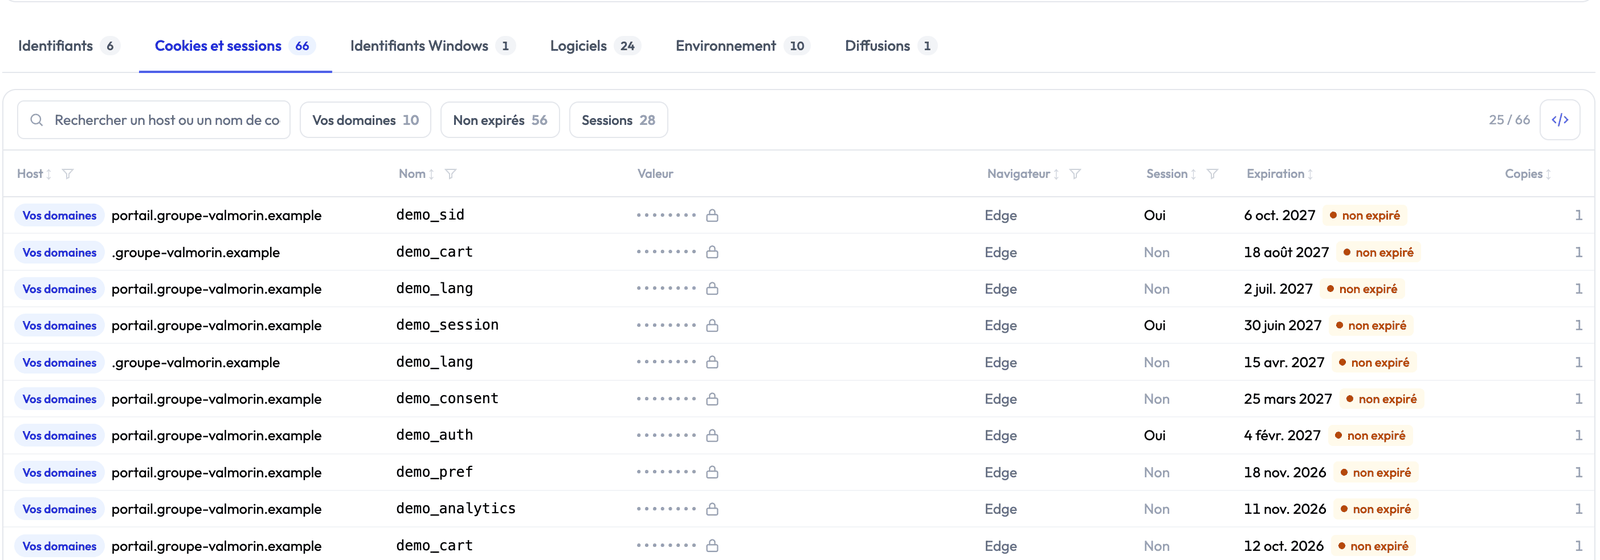
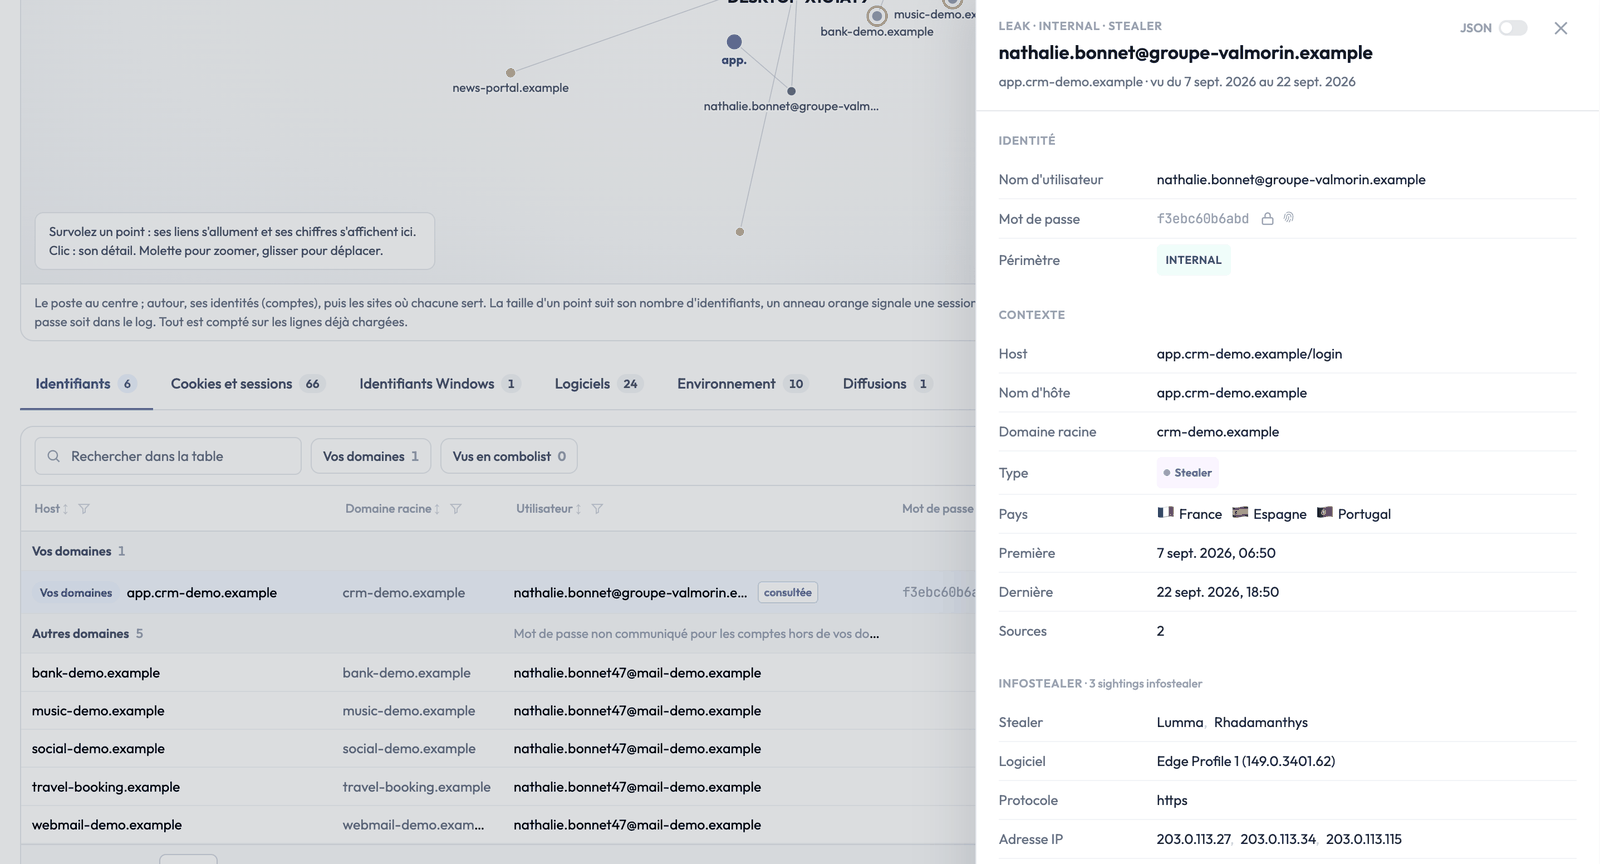
Un clic sur une ligne ouvre le détail de la fuite sans quitter le poste.
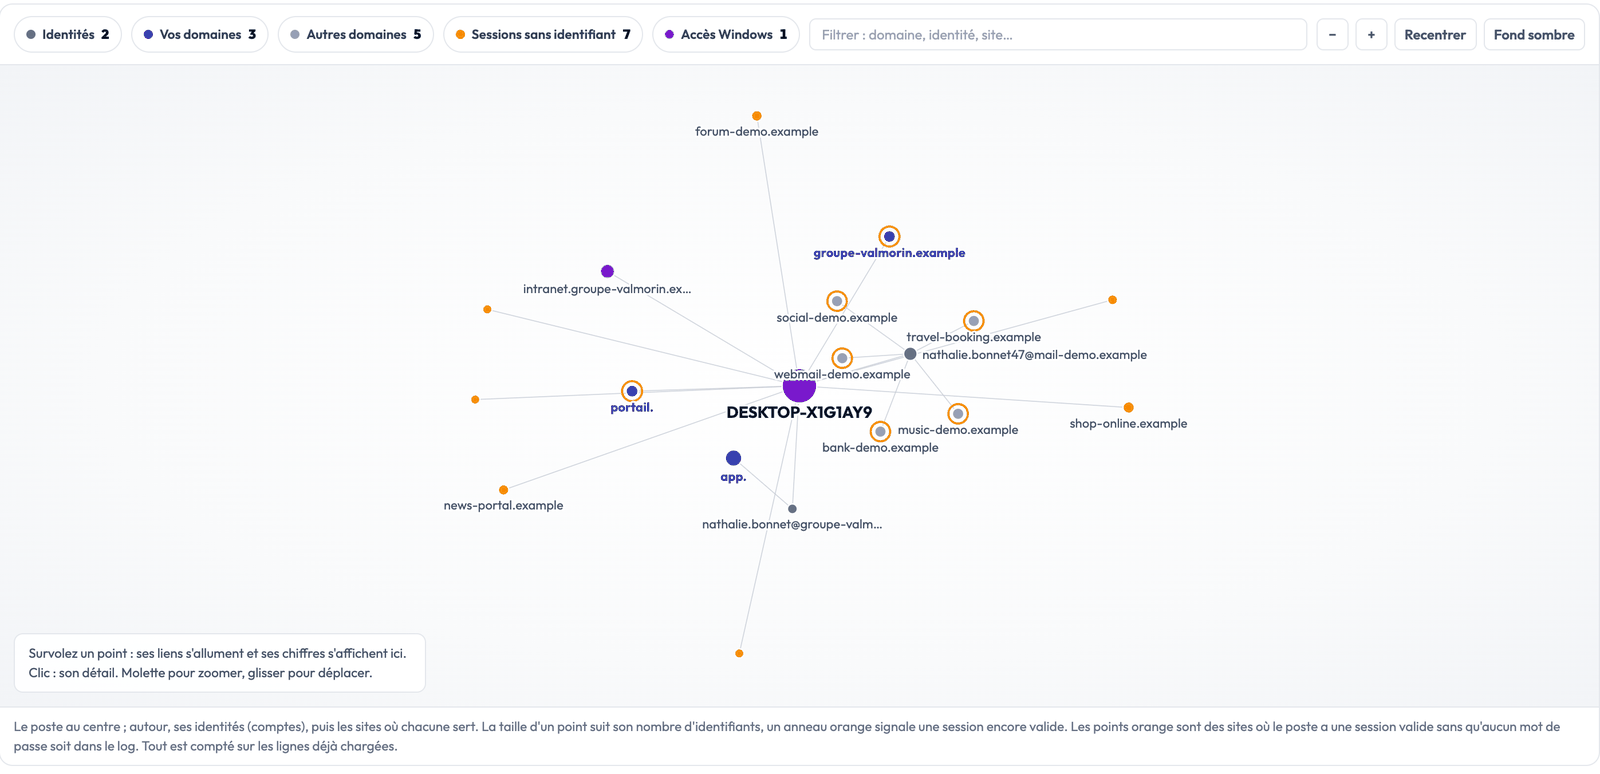
La vue graphe
La même fiche, dessinée : le poste au centre, ses identités autour, puis les sites où chacune sert. Un anneau orange signale une session encore valide. Survolez un point pour allumer ses liens, cliquez pour son détail.
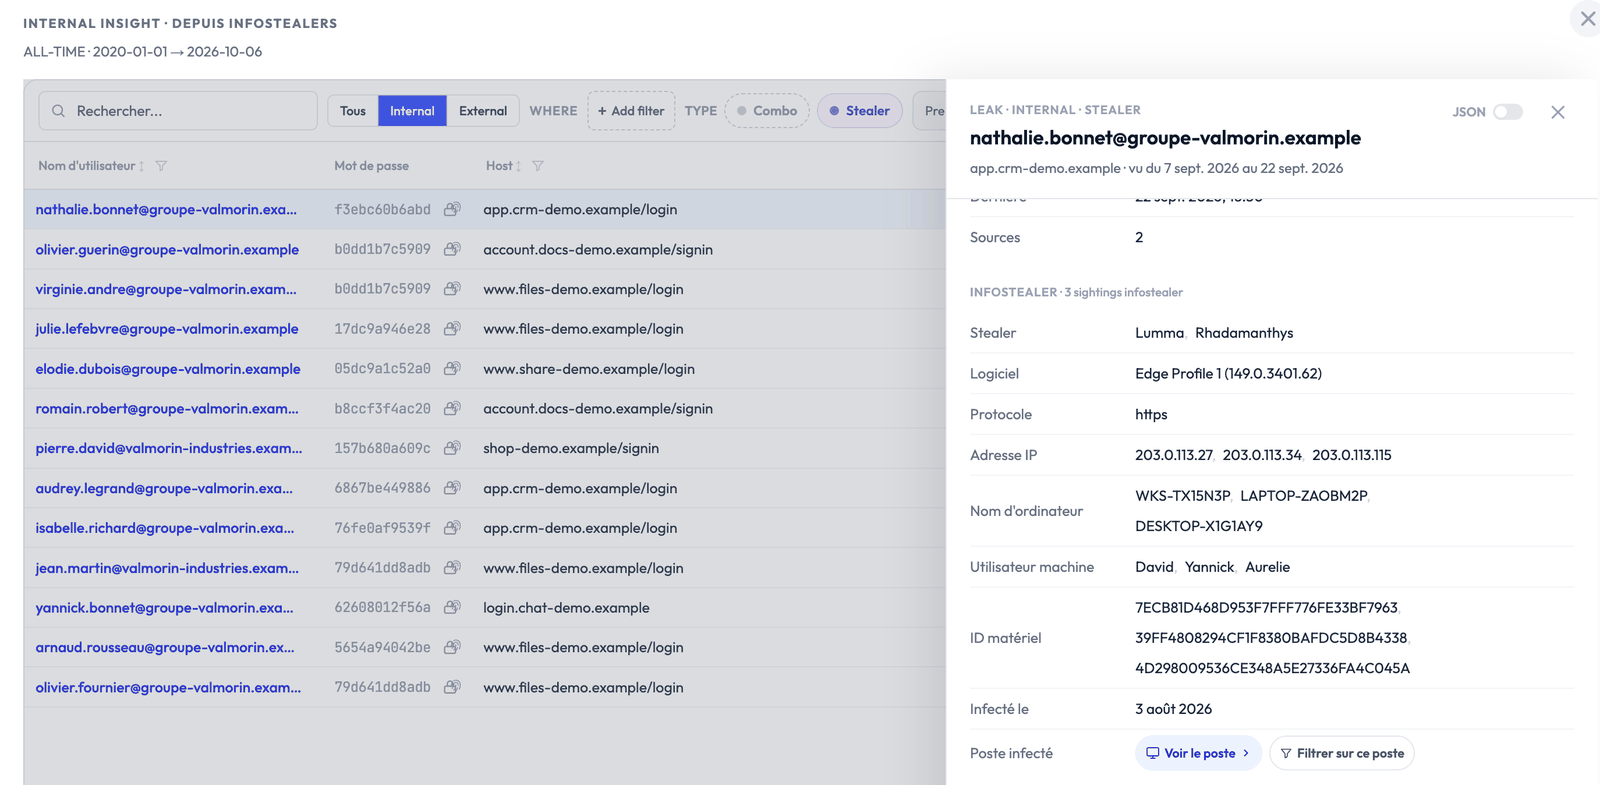
D’une fuite au poste, et inversement
Dans vos listes de fuites, le détail d’un identifiant volé par un infostealer montre désormais le poste infecté : « Voir le poste » ouvre sa fiche, « Filtrer sur ce poste » ne garde que ses fuites. Depuis la fiche, « Voir les fuites de ce poste » fait le chemin inverse.
Par API
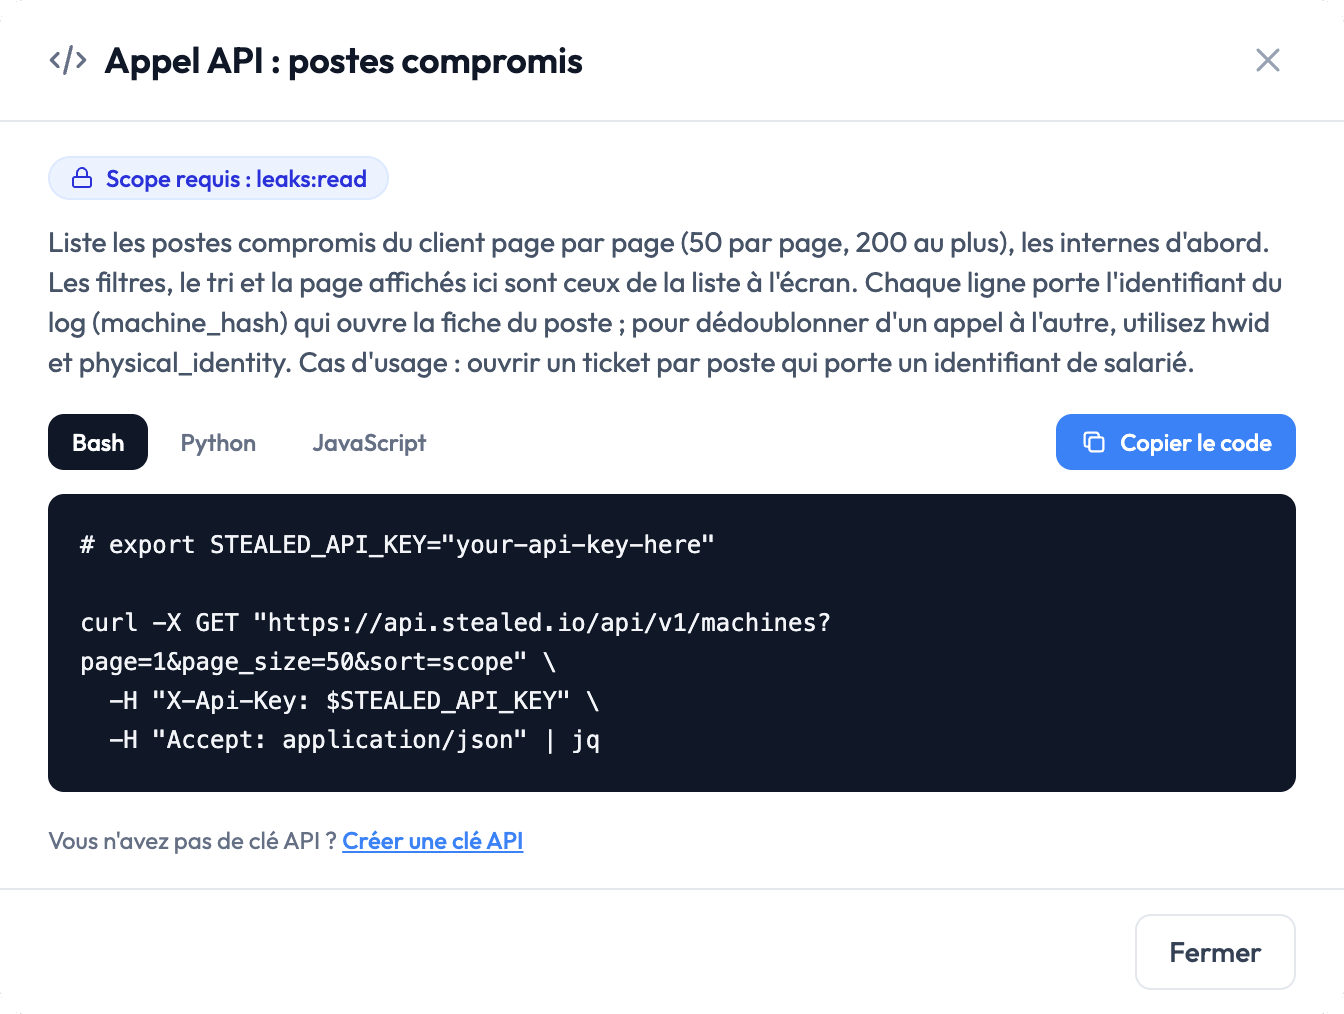
Les postes compromis et leur fiche sont disponibles par API pour alimenter vos outils (SIEM, ticketing, rapports), par exemple pour ouvrir un ticket par poste qui porte un identifiant de salarié. Chaque vue affiche l’appel correspondant, prêt à copier en Bash, Python ou JavaScript. Les secrets ne sortent jamais par l’API.
Vos données restent protégées
Mots de passe et cookies sont masqués par défaut. Ils ne se révèlent qu’à la demande, un par un, et chaque révélation est journalisée. Aucun mot de passe n’est affiché pour un compte hors de vos domaines.
Disponibilité
Le module est déjà activé dans votre espace, sans démarche de votre part : ouvrez votre cockpit, le bloc Postes compromis vous y attend.
Les captures de cette page viennent d’un espace de démonstration : entreprises, domaines, postes et comptes sont fictifs.