Nouveau

Journal d'audit, utilisateurs, infections et origine des fuites : les nouveautés

Un journal d'audit qui se lit, la gestion de vos utilisateurs, l'historique des infections d'un poste, l'origine de chaque fuite, et une série d'améliorations dans toute l'application.

Quatre nouveautés, et une série d’améliorations dans toute l’application.

1. Un journal d’audit qui se lit
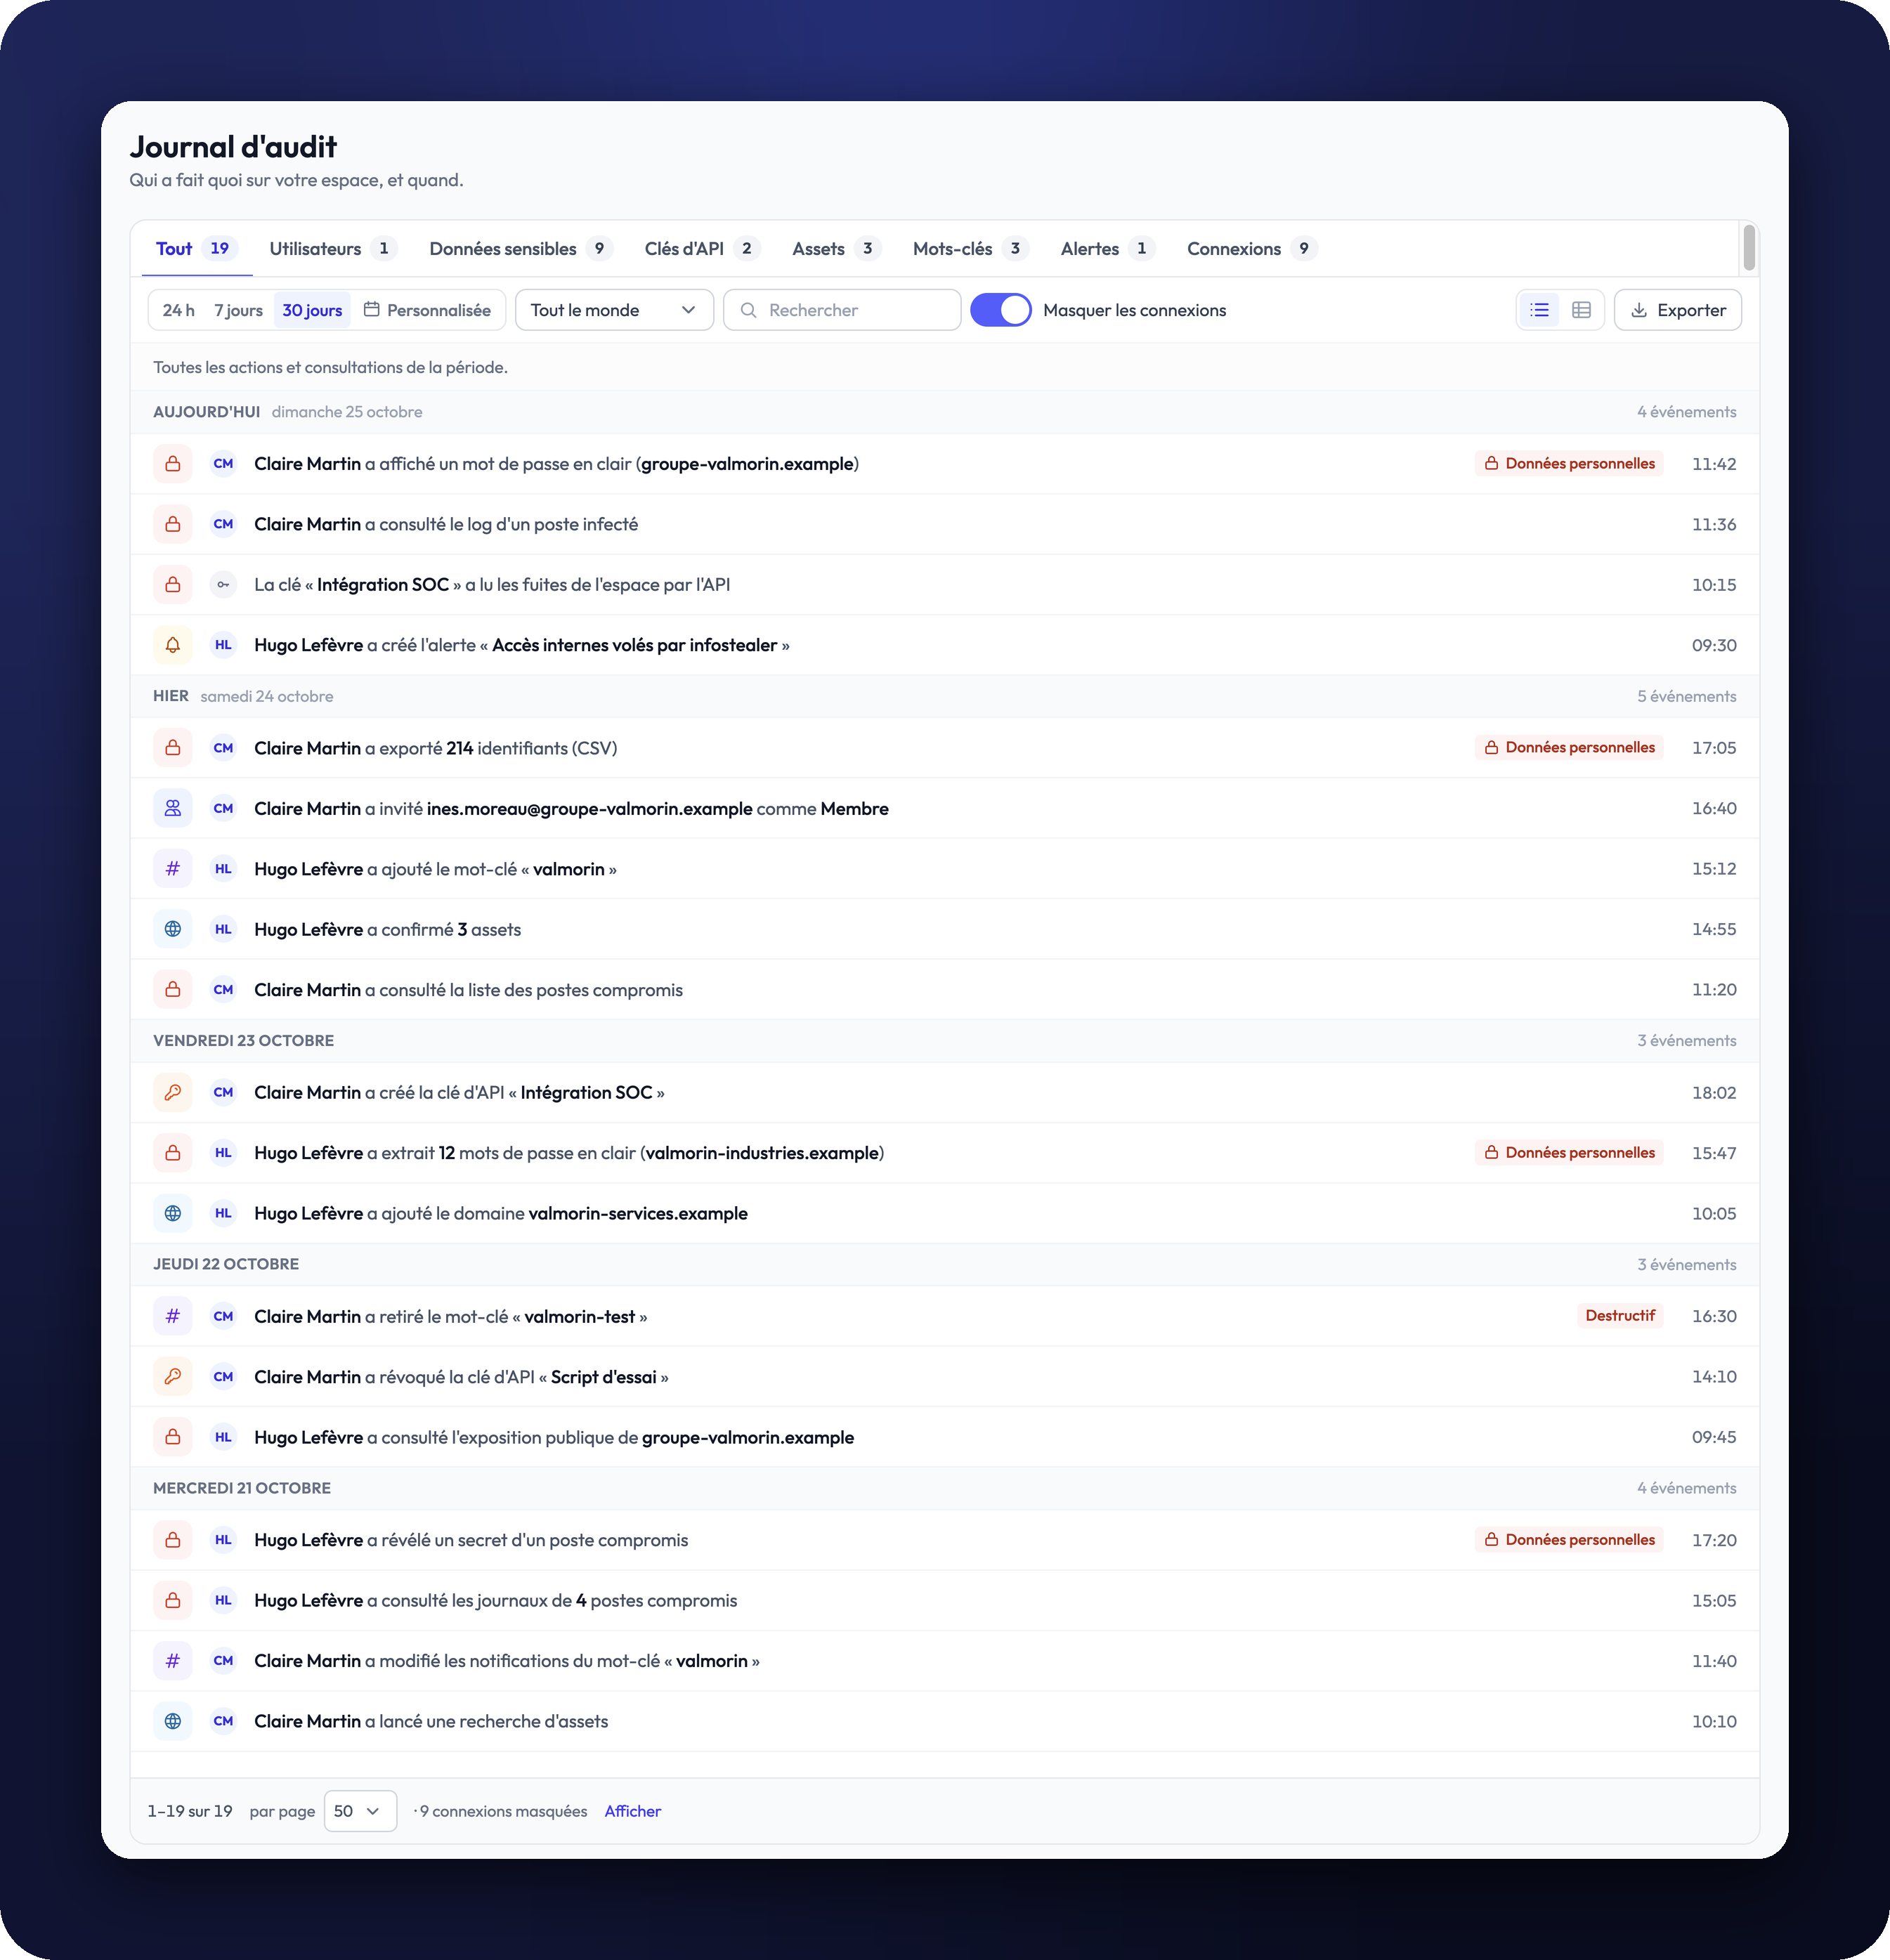
Le journal d'audit : une phrase par action, regroupées par jour, un onglet par famille

Chaque action et chaque consultation devient une phrase, regroupée par jour : qui a invité un collègue, qui a affiché un mot de passe en clair, quelle clé d’API a lu vos fuites. Un onglet par famille (utilisateurs, données sensibles, clés d’API, assets, mots-clés, alertes, connexions), des filtres par période et par personne, et un export de ce que l’écran affiche.

Ce que ça change : vous savez qui a fait quoi, et qui a vu quoi.

2. Vos utilisateurs, gérés par vous
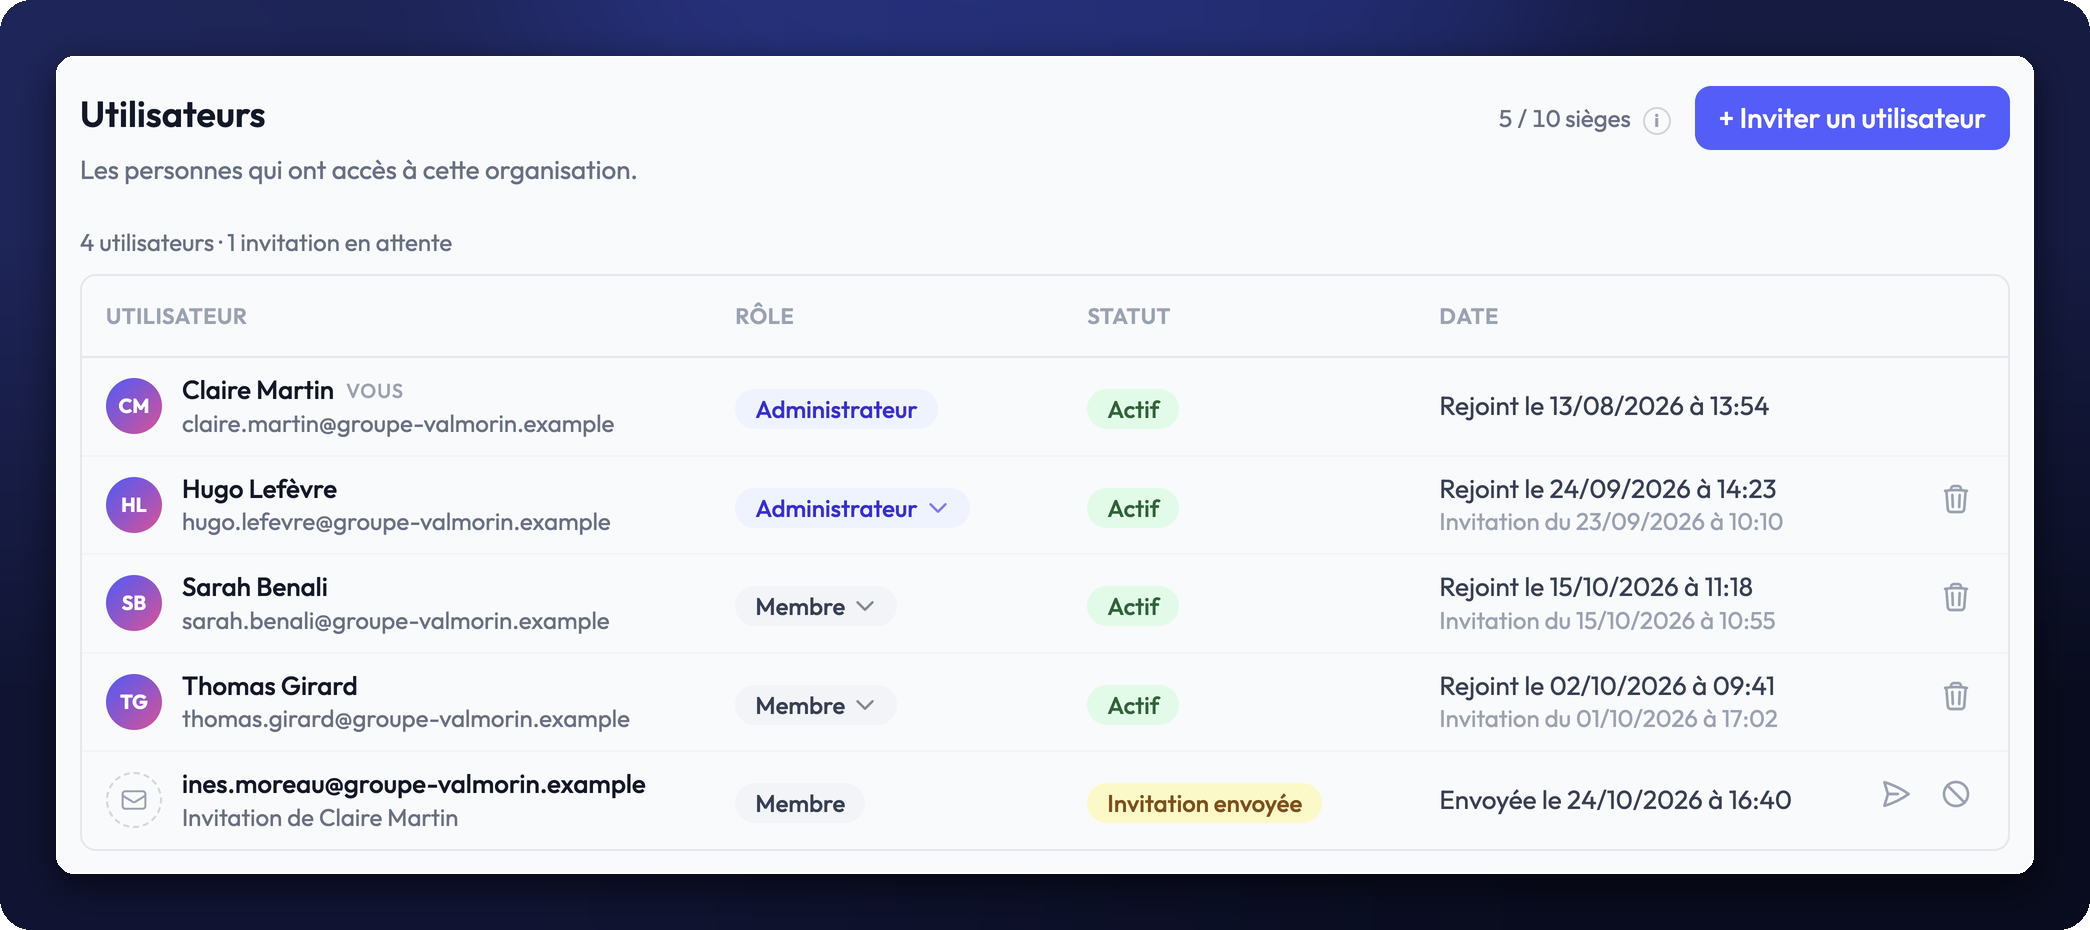
Les utilisateurs de l'organisation : rôles, statuts et invitation en attente

Dans les Paramètres, un administrateur invite ses collègues, choisit leur rôle (Administrateur ou Membre), renvoie ou annule une invitation et retire un accès. Les sièges utilisés restent affichés.

Ce que ça change : vous ouvrez et fermez les accès vous-même, sans passer par notre équipe.

3. L’historique des infections d’un poste
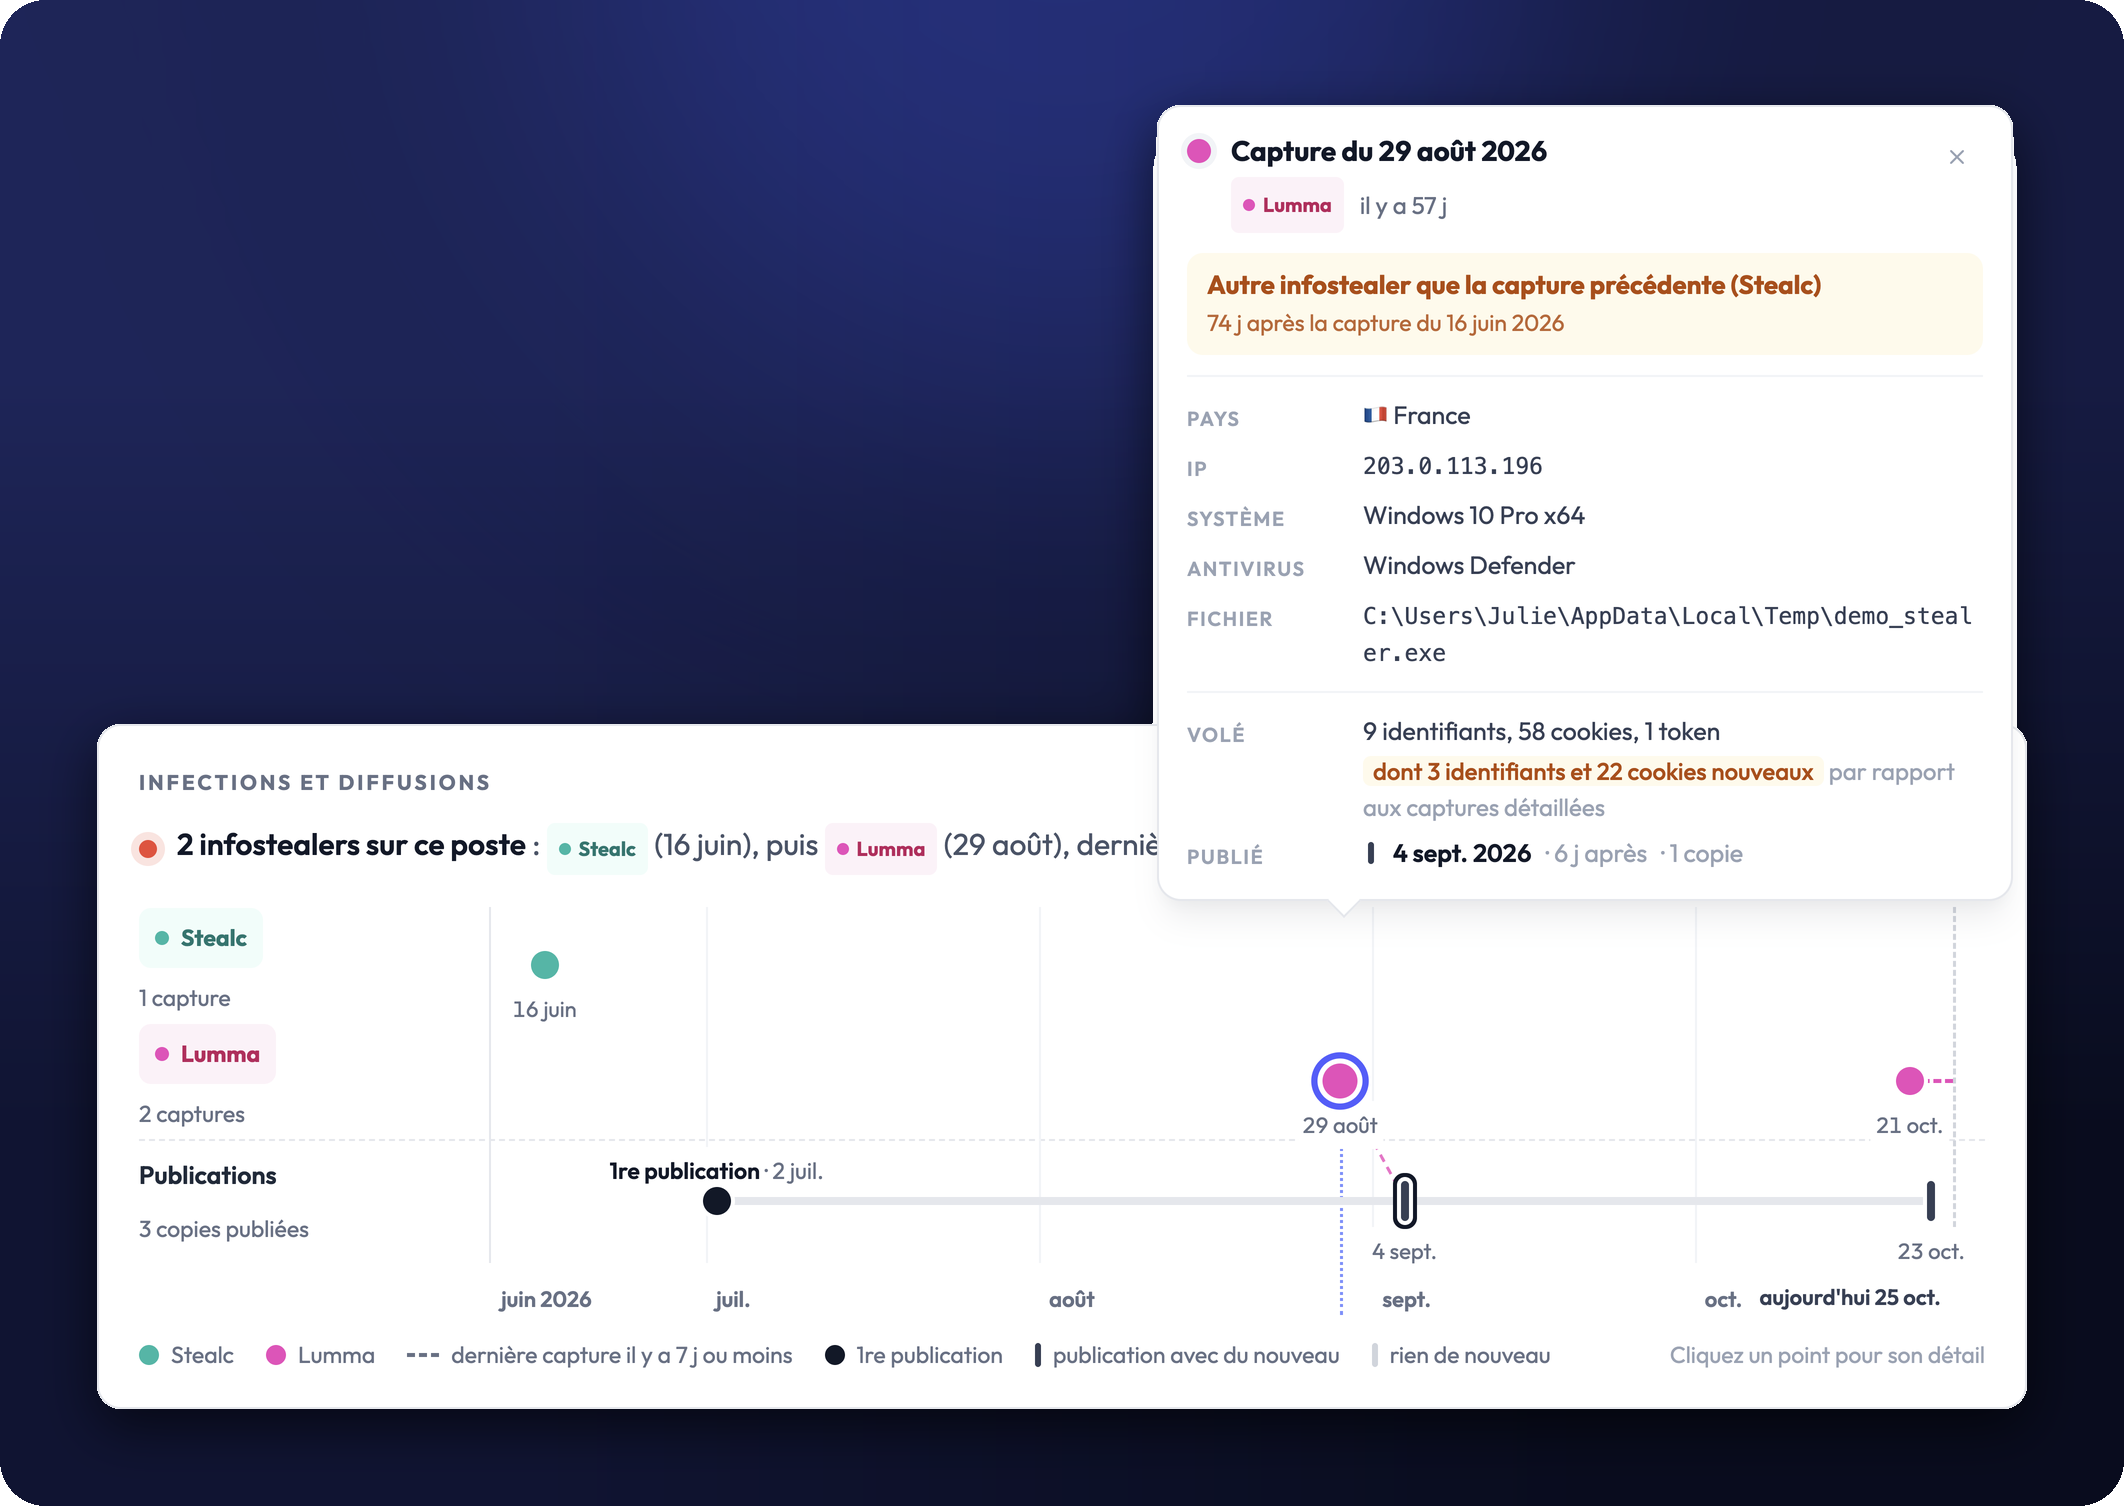
La frise des infections d'un poste et le détail d'une capture : autre infostealer que la précédente, ce qu'elle a volé de nouveau

Sur la fiche d’un poste compromis, l’onglet « Infections et diffusions » trace une frise par infostealer : chaque capture, chaque diffusion, et si le poste est encore actif. Un clic sur une capture montre ce qu’elle a volé de nouveau. Dans la liste, chaque poste n’apparaît plus qu’une fois, avec son ID matériel.

Ce que ça change : vous voyez d’un coup d’œil si un poste a été réinfecté et s’il faut agir maintenant.

4. L’origine de chaque fuite
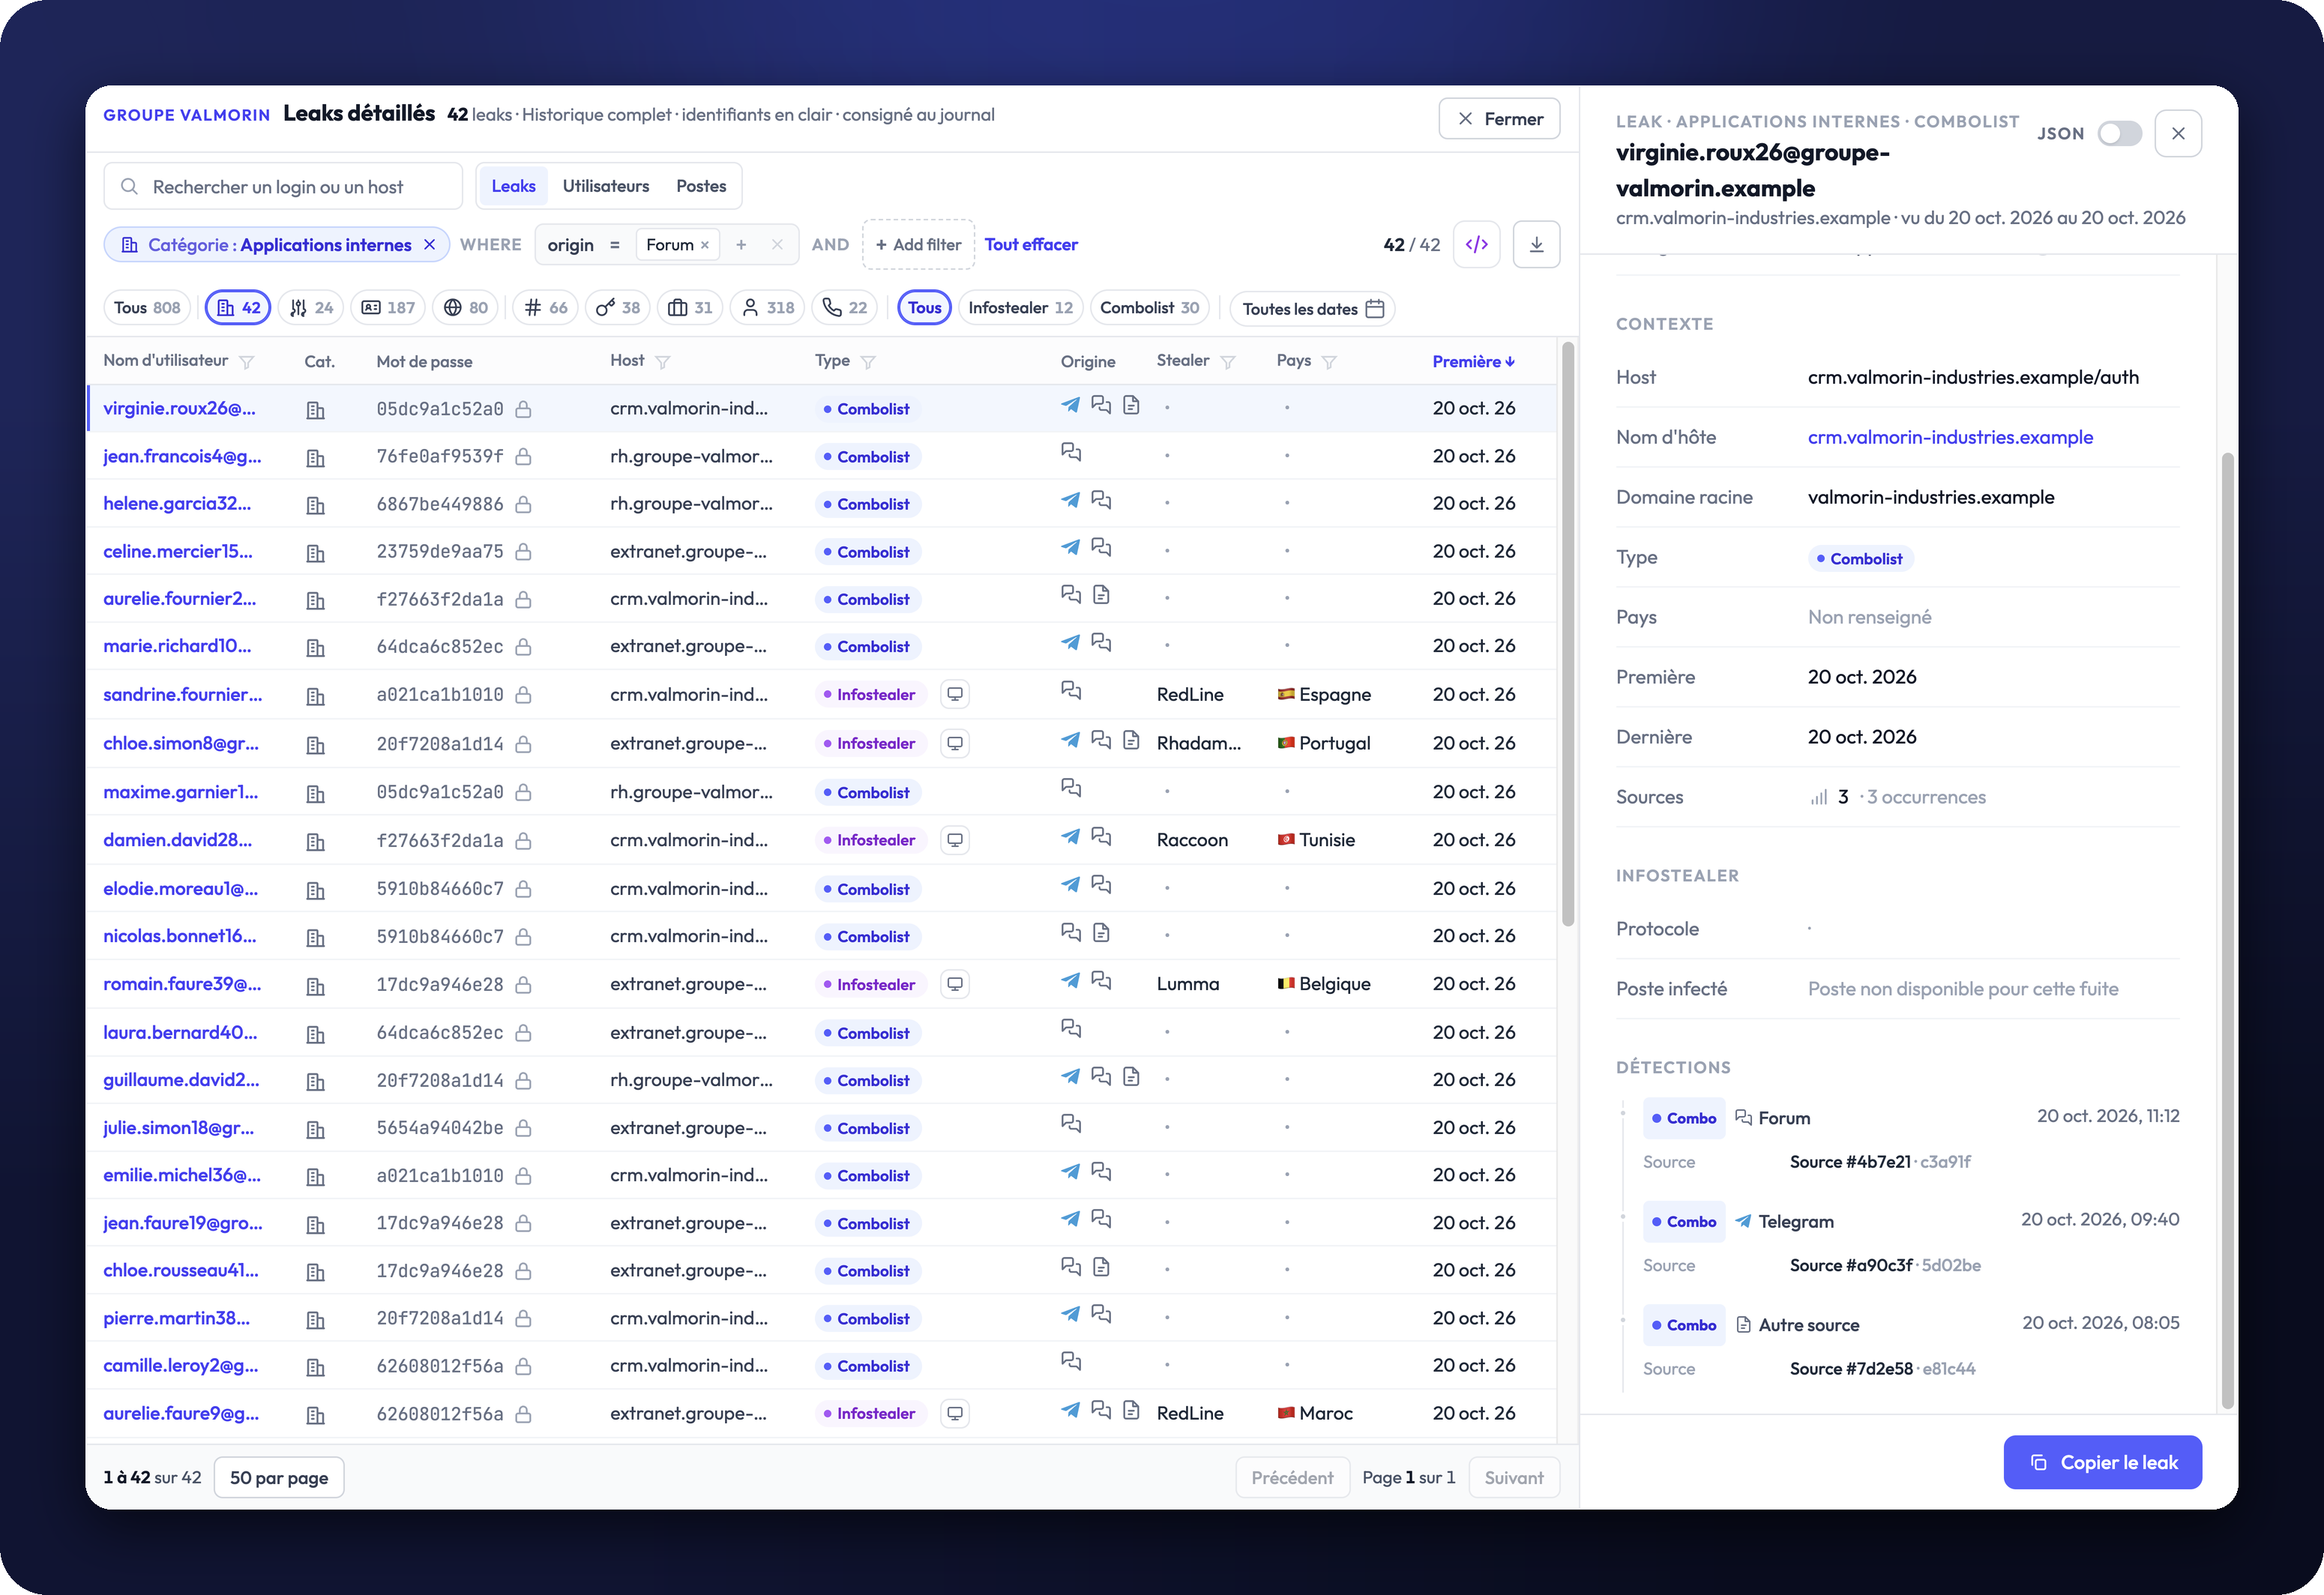
La liste des fuites avec sa colonne Origine, filtrée sur Forum, et le détail d'une fuite avec l'origine de chaque détection

Chaque détection indique d’où elle vient : un canal Telegram, un forum cybercriminel, ou une autre source. Dans la liste des fuites, la colonne « Origine » montre d’un coup d’œil où chaque identifiant a été vu, et le filtre « Origine » ne garde que ceux vus sur Telegram, ou sur un forum.

Ce que ça change : vous distinguez ce qui circule sur les canaux Telegram de ce qui s’échange sur les forums.

Et aussi

  • Évolution au jour près : la carte « Évolution » passe en vue par jour sur 90 jours, et un clic sur un jour filtre le cockpit.
  • Alertes : les fuites d’une alerte s’ouvrent dans la même liste que celle du cockpit, avec l’export.
  • Recherche par mot-clé : la liste complète des noms trouvés, même sur les très grands périmètres.
  • Collecte : davantage d’informations lues dans les logs d’infostealer.
  • Rapidité : des écrans plus rapides à s’afficher.
  • Corrections : une série de petites corrections dans toute l’application.

Disponibilité

Déjà en place dans votre espace : ouvrez votre cockpit.

Captures issues d’un espace de démonstration : entreprises, personnes, domaines et comptes sont fictifs.

Stealed

Laissez-passer Pass client Pass partenaire

Titulaire

Votre nom

Société

Votre société

Besoin

Votre besoin

Créneau

Votre créneau

à

En cours de réservation Réservation non aboutie Visio, À confirmer, visio de 30 min

30 minutes en visio avec notre équipe. Vos réponses restent modifiables jusqu’à la confirmation.

Rendez-vous découverte

Que souhaitez-vous faire ?

Un échange de 30 minutes en visio avec notre équipe, pour regarder votre situation et répondre à vos questions.

Comment vous appelez-vous ?

Indiquez votre nom et prénom.

Indiquez votre e-mail professionnel.

Cette adresse ne semble pas complète. Vérifiez la partie après @.

Utilisez l'adresse de votre société : les messageries personnelles ne sont pas acceptées.

L’invitation et le lien de visio arrivent à cette adresse.

Vos réponses servent à préparer l’échange et à vous recontacter. Politique de confidentialité

Parlez-nous de votre entreprise

Indiquez le nom de votre société.

Indiquez votre fonction.

Taille de l’organisationChoisissez une taille.
Concerné par NIS2 ou DORA ? (facultatif)
Vous souhaitezChoisissez une option.
Clients accompagnésChoisissez une tranche.
Services déjà proposés (facultatif)

Qu’attendez-vous de cet échange ?

Dites-nous en une phrase ce que vous attendez de l’échange.

ÉchéanceChoisissez une échéance.
Comment avez-vous connu Stealed ?Choisissez une réponse.

Indiquez le numéro au format international, par exemple +32 470 12 34 56.

Vos réponses servent à préparer l’échange et à vous recontacter. Politique de confidentialité

Choisissez votre créneau

Aucun créneau ce mois-ci

Recherche des créneaux disponibles… Ce créneau vient d’être pris, choisissez-en un autre. Choisissez un jour dans le calendrier. ,

La réservation n’a pas abouti. Les créneaux n’ont pas pu être chargés.

Réessayez ou choisissez un autre créneau. Vos réponses sont conservées. Réessayez dans un instant. Vos réponses sont conservées.

La confirmation tarde à arriver. Si vous recevez un e-mail de confirmation, votre rendez-vous est bien enregistré.

Créneau demandé
, à ,

Le problème persiste ? Réserver sur notre agenda en ligne Réserver sur notre agenda en ligne

C’est noté, .

L’invitation avec le lien de visio part à .

Rendez-vous
, à ,
Avec
L’équipe Stealed, en visio

Un empêchement ? Le lien pour déplacer ou annuler le rendez-vous est dans l’e-mail.

Quelques questions, puis le choix du créneau.